Domain hygienevorschriften.de kaufen?
Wir ziehen mit dem Projekt
hygienevorschriften.de um.
Sind Sie am Kauf der Domain
hygienevorschriften.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain hygienevorschriften.de kaufen?
Wie können Internetnutzer Phishing-Angriffe erkennen und sich davor schützen?
Internetnutzer können Phishing-Angriffe erkennen, indem sie verdächtige E-Mails oder Links nicht öffnen und keine sensiblen Daten preisgeben. Sie sollten immer die URL überprüfen, bevor sie persönliche Informationen eingeben und Sicherheitssoftware auf dem neuesten Stand halten. Zudem ist es ratsam, regelmäßig Passwörter zu ändern und auf sichere Websites zu achten. **
Wie können Nutzer Phishing-Angriffe erkennen und sich davor schützen?
1. Seien Sie vorsichtig bei unerwarteten E-Mails oder Nachrichten, die nach persönlichen Informationen fragen. 2. Überprüfen Sie immer die URL der Website, bevor Sie persönliche Daten eingeben. 3. Halten Sie Ihre Software und Antivirenprogramme auf dem neuesten Stand, um sich vor Phishing-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Phishing-Angriffe
Top-Angebote
Produkte zum Begriff Phishing-Angriffe:
-
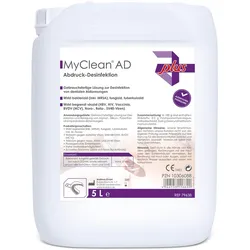
Myclean Ad Abdruck-Desinfektion & Reinigung Plus 5 LProdukteigenschaften: MaiMed MyClean AD Charakteristik:: Gebrauchsfertige Lösung zur Desinfektion von dentalen Abformungen. Wirkt bakterizid (inkl. MRSA), levurozid. Wirkt begrenzt viruzid (inkl. HBV/HIV, BVDV (HCV), Vaccinia–Viren, Rota–, SV40–Viren). Für Ultraschallbäder geeignet. Eigenschaften: Praxisgerechte Einwirkzeiten. Hohe Materialverträglichkeit (auch bei Acrylglas). Schnelles Trocknen (ohne sichtbare Rückstände). Anwendung: Gebrauchsfertige Lösung zur Desinfektion und Reinigung von Alginat-, Silikon-, Polyether- und Hydrokolloid- Abformungen. Quelle: www.maimed.de Stand: 09/202028,83 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dr. Schumacher | Cleanisept | Desinfektion und Reinigung | 1 Liter DosierflascheCleanisept ist ein Kombinationspräparat zur Desinfektion und Reinigung von medizinischem Inventar, Medizinprodukten sowie Flächen aller Art. Das flüssige Konzentrat ist auf quartären Ammoniumverbindungen aufgebaut. Es ist parfümfrei, enthält weder Aldehyde noch Phenole und zeichnet sich durch eine gute Reinigungskraft aus. Cleanisept ist hervorragend geeignet zur Flächendesinfektion von abwaschbaren nicht porösen Flächen. Es ist besonders geeignet für Bereiche, in denen neben der Erfüllung hoher hygienischer Anforderungen eine Geruchsbelästigung vermieden werden muss. Das Präparat hat eine gute Materialverträglichkeit und ist auch für Acrylglas geeignet. Sonstige Gefahren: Gemäß Verordnung (EG) Nr. 1907/2006 (REACH) enthält dieses Produkt keine PBT / vPvB - Substanzen.10,94 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
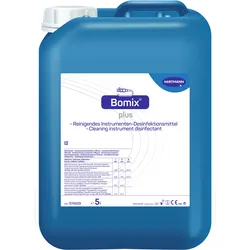
Bode Bomix plus aldehydfreie Reinigung und Desinfektion 5 Liter KanisterBode Bomix plus aldehydfreie Reinigung und Desinfektion Bode Bomix plus ist ein aldehydfreies Desinfektionsmittel mit einer sehr hohen Materialverträglichkeit. Selbst empfindliche Medizinprodukte wie flexible Endoskope und Materialkombinationen mit Silikon und Latex können problemlos behandelt werden. Die spezielle Formulierung gewährleistet eine Verträglichkeit mit jedem anderen Wirkstoff, unabhängig davon, ob anschließend manuell oder maschinell aufbereitet wird. Die hervorragende Reinigungsleistung von Bomix plus löst selbst stark eiweißverschmutztes (z. B. mit Blut) chirurgisches Instrumentarium. Sein breites Wirkungsspektrum bietet einen sicheren Personalschutz bei der Aufbereitung. Bomix plus wirkt bakterizid, levurozid, begrenzt viruzid und wirksam gegenüber Rota- und Polyomaviren. Es ist aufgenommen in die aktuelle Desinfektionsmittelliste der VAH/DGHM und die IHO-Viruzidie-Liste. Einsatzbereiche Bode Bomix plus aldehydfreies Desinfektionsmittel - Zur reinigenden Desinfektion und Nassentsorgung von Instrumenten und Geräten - Zur manuellen, desinfizierenden Vorreinigung flexibler Endoskope - In der Endoskopie - In der Zentralsterilisation - Im operativen Bereich - In der Ambulanz - Auf der Station - In Diagnostik und Therapie - In Laboratorien und Blutbanken - In der Arztpraxis Wirkspektrum - bakterizid - levurozid - begrenzt viruzid - wirksam gegenüber Rota- und Polyomaviren Listung/Zertifikate - VAH/DGHM - CE-Kennzeichnung gemäß Medizinproduktegesetz (MPG) - IHO-Viruzidie-Liste Anwendung Bode Bomix plus aldehydfreies Desinfektionsmittel Tauchbadverfahren Instrumente und Geräte so weit wie möglich in Einzelteile zerlegen oder öffnen. Das Instrumentarium muss vollständig mit Bomix plus-Lösung bedeckt sein. Es dürfen keine Hohlräume oder Luftblasen bestehen. Die Einwirkzeit gem. VAH ist einzuhalten. Nach Entnahme das Instrumentarium gründlich unter fließendem Wasser abspülen. Die Lösung ist täglich zu erneuern. Für die Aufbereitung von hochwertigem Instrumentarium ist der Einsatz von VE-Wasser empfehlenswert. Ultraschallbad Bomix plus kann in allen Ultraschallbädern aus Edelstahl zum Einsatz gelangen. Dabei ist zu beachten, dass die Beschallungszeit gemäß den Angaben der Instrumentenhersteller (in der Regel 5 Minuten) eingehalten und die Lösung nicht erwärmt wird. Zur einwandfreien Desinfektion ist die Einwirkzeit gemäß VAH einzuhalten. Wässerungsphase Nach der Desinfektion muss eine ausreichende Wässerung erfolgen, um Produktreste von den Instrumenten zu entfernen. Zum Materialschutz hochwertiger Instrumentarien empfiehlt sich die Verwendung von keimfreiem, voll entsalztem Wasser, insbesondere dann, wenn anschließend eine Sterilisation durchgeführt wird. Unter ungünstigen Umständen können auch in Wasser von Trinkwasserqualität zu hohe Konzentrationen von Mineralstoffen (Salzen) vorliegen, die zur Bildung von Lochkorrosionen führen können. Leitungswasser bzw. unsteriles Aqua dest. sollten auf Grund der Rekontaminationsgefahr nicht verwendet werden. Sterilisation Vor der Sterilisation, z. B. mittels Autoklav, sind die Instrumente nach erfolgter Reinigung und Desinfektion gründlich zu wässern und zu trocknen. Der zur Sterilisation eingesetzte Dampf muss frei von Verunreinigungen sein. Um dies sicherzustellen, müssen die Empfehlungen der Norm an die Qualität des Kesselspeisewassers und des Kondensates erfüllt werden. Kompatibilität 1. Eine Kompatibilität mit aldehyd- und peressigsäurehaltigen Präparaten ist gegeben. Aus diesem Grunde können nach der Aufbereitung mit Bomix plus aldehydische und peressigsäurehaltige Produkte zum Einsatz gelangen. 2. Eine Kompatibilität mit den BODE X-Wipes zur reinigenden Desinfektion von Ultraschallköpfen, TEE-/Sonden etc. ist gewährleistet. Standzeiten Die angesetzte Lösung weist eine Standzeit von 1 Tag auf. Bei Verwendung der BODE X-Wipes beträgt die Standzeit 28 Tage. Vorreinigung flexibler Endoskope Bomix plus kann zur aldehydfreien, desinfizierenden, manuellen Grob- und Bürstenreinigung von Endoskopen eingesetzt werden. Entsprechend den Empfehlungen des Robert Koch-Instituts (RKI), muss eine Instrumentenaufbereitung mit viruziden Desinfektionsmitteln erfolgen, wenn keine nachgeschaltete Sterilisation möglich ist. Dafür empfehlen sich z. B. die aldehydischen, manuellen Desinfektionsmittel für thermolabile und -stabile Instrumente Korsolex extra, Korsolex FF und Korsolex basic. Bei anschließender maschineller Aufbereitung können Korsolex Endo- Cleaner und -Disinfectant zum Einsatz gelangen. Materialverträglichkeit Die breite Materialverträglichkeit von Bomix plus erstreckt sich auf Werkstoffe wie Glas, Keramik, Edelstahl, Buntmetall, Aluminium, Hartgummi und Hartplastik, Gummi (inkl. Latex und Silikon) sowie Kunststoffe (inkl. Polyacrylat und Polycarbonat). Inkl. flexibler Endoskope und TEE-Sonden. Eigenschaften Bode Bomix plus aldehydfreies Desinfektionsmittel - Hervorragende Reinigungskraft - Hohe Materialverträglichkeit auch bei flexiblen Endoskopen sowie Latex- und Silikon-Kombinationen - Angenehmer Geruch - Nach dem Gebrauch von Bomix plus ist eine Kompatibilität mit Produkten auf der Basis von Aldehyden und Peressigsäure bei für High-level-Desinfektion gegeben. Verpackungseinheiten - 1 Pack = 4 x 2 Liter Flaschen - 5 Liter Kanister101,57 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können Internetnutzer sich vor Phishing-Angriffen schützen? Was sind die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden?
Internetnutzer können sich vor Phishing-Angriffen schützen, indem sie misstrauisch gegenüber unbekannten E-Mails und Links sind, ihre Passwörter regelmäßig ändern und eine Antivirensoftware verwenden. Die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden, sind gefälschte E-Mails, gefälschte Websites und Social Engineering. **
-
Wie kann man Phishing-Webseiten von legitimen Webseiten unterscheiden? Welche Techniken können verwendet werden, um Phishing-Angriffe zu erkennen?
Phishing-Webseiten können oft an verdächtigen URLs, fehlenden Sicherheitszertifikaten und ungewöhnlichen Anfragen nach persönlichen Informationen erkannt werden. Man sollte auch auf Rechtschreibfehler, unerwartete E-Mails oder Nachrichten und unrealistische Angebote achten. Techniken wie die Überprüfung der URL, die Verwendung von Antivirensoftware und das Ignorieren von unerwünschten E-Mails können helfen, Phishing-Angriffe zu erkennen und zu vermeiden. **
-
Was sind die gängigsten Methoden, mit denen man Phishing-Angriffe erkennen und vermeiden kann?
Die gängigsten Methoden zur Erkennung von Phishing-Angriffen sind das Überprüfen der Absenderadresse, das Prüfen von Links vor dem Klicken und das Überprüfen von verdächtigen Anfragen nach persönlichen Informationen. Um Phishing-Angriffe zu vermeiden, sollte man keine sensiblen Daten preisgeben, keine unerwünschten Anhänge öffnen und regelmäßig Software-Updates durchführen, um Sicherheitslücken zu schließen. Es ist auch ratsam, eine Antivirensoftware und eine Firewall zu verwenden, um sich vor Phishing-Angriffen zu schützen. **
-
Wie können Nutzer Phishing-Angriffe frühzeitig erkennen und sich vor betrügerischen E-Mails schützen?
1. Seien Sie skeptisch gegenüber E-Mails, die nach persönlichen Informationen fragen oder Druck ausüben. 2. Überprüfen Sie die Absenderadresse und Links in verdächtigen E-Mails sorgfältig. 3. Aktualisieren Sie regelmäßig Ihre Sicherheitssoftware und informieren Sie sich über aktuelle Phishing-Taktiken. **


Wie kann man Phishing-Angriffe erkennen und sich davor schützen? Welche Methoden und Techniken werden verwendet, um Phishing-Versuche rechtzeitig zu erkennen?
Phishing-Angriffe können anhand verdächtiger E-Mails, Links oder Anhänge erkannt werden. Man sollte immer auf die Absenderadresse, Grammatikfehler und ungewöhnliche Anfragen achten. Um sich zu schützen, sollte man niemals persönliche Daten preisgeben und regelmäßig Passwörter ändern. Techniken wie Anti-Phishing-Software, Zwei-Faktor-Authentifizierung und Schulungen für Mitarbeiter können helfen, Phishing-Versuche frühzeitig zu erkennen und zu verhindern. **
Wie kann die Sicherheit von Bestätigungslinks in E-Mails verbessert werden, um Phishing-Angriffe zu verhindern?
Die Sicherheit von Bestätigungslinks in E-Mails kann verbessert werden, indem Unternehmen ihre Mitarbeiter regelmäßig über Phishing-Angriffe schulen und sensibilisieren. Zudem sollten E-Mail-Anbieter und Unternehmen verstärkt auf die Implementierung von DMARC, SPF und DKIM setzen, um die Authentizität von E-Mails zu überprüfen. Die Verwendung von Multi-Faktor-Authentifizierung kann ebenfalls dazu beitragen, die Sicherheit von Bestätigungslinks zu erhöhen. Darüber hinaus sollten Empfänger von E-Mails immer skeptisch sein und verdächtige Links oder Anhänge nicht öffnen, sondern stattdessen den Absender über alternative Kommunikationswege kontaktieren, um die Echtheit der E-Mail zu überprüfen. **
Top-Angebote
Produkte zum Begriff Phishing-Angriffe:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schülke | puresept | Desinfektion und Reinigung | 2 Liter Flaschepuresept® ist ein farb- und duftstofffreies Konzentrat zur Basis-Desinfektion und Reinigung von Flächen und nicht-invasiven Medizinprodukten – gemäß aktueller KRINKO-Empfehlung. Anwendung Basis-Desinfektion und Reinigung von Flächen Nicht-invasive Medizinprodukte Bereiche mit erhöhten Hygieneanforderungen Ihre Vorteile auf einen Blick Frei von Farb- und Duftstoffen Entspricht den aktuellen EN-Normen und der KRINKO-Empfehlung Desinfektion und Reinigung in einem Schritt Konzentrat – wirtschaftlich in der Anwendung Anwendungshinweise Konzentrat – gemäß Dosiertabelle mit Wasser auf die gewünschte Anwendungskonzentration verdünnen; Flächen vollständig benetzen und die Einwirkzeit einhalten. Weitere Informationen – etwa zum vollständigen Wirkspektrum mit allen Einwirkzeiten – entnehmen Sie bitte dem Produktinformations- und Sicherheitsdatenblatt in den Downloads. Pflicht- & Sicherheitshinweise Biozidprodukte vorsichtig verwenden. Vor Gebrauch stets Etikett und Produktinformationen lesen. Wirkstoffe: Didecyldimethylammoniumchlorid (DDAC (C8-10)), N-(3-Aminopropyl)-N-dodecylpropan-1,3-diamin. BAuA-Reg.-Nr. N-100063.35,00 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Myclean Ad Abdruck-Desinfektion & Reinigung Plus 5 LProdukteigenschaften: MaiMed MyClean AD Charakteristik:: Gebrauchsfertige Lösung zur Desinfektion von dentalen Abformungen. Wirkt bakterizid (inkl. MRSA), levurozid. Wirkt begrenzt viruzid (inkl. HBV/HIV, BVDV (HCV), Vaccinia–Viren, Rota–, SV40–Viren). Für Ultraschallbäder geeignet. Eigenschaften: Praxisgerechte Einwirkzeiten. Hohe Materialverträglichkeit (auch bei Acrylglas). Schnelles Trocknen (ohne sichtbare Rückstände). Anwendung: Gebrauchsfertige Lösung zur Desinfektion und Reinigung von Alginat-, Silikon-, Polyether- und Hydrokolloid- Abformungen. Quelle: www.maimed.de Stand: 09/202028,83 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dr. Schumacher | Cleanisept | Desinfektion und Reinigung | 1 Liter DosierflascheCleanisept ist ein Kombinationspräparat zur Desinfektion und Reinigung von medizinischem Inventar, Medizinprodukten sowie Flächen aller Art. Das flüssige Konzentrat ist auf quartären Ammoniumverbindungen aufgebaut. Es ist parfümfrei, enthält weder Aldehyde noch Phenole und zeichnet sich durch eine gute Reinigungskraft aus. Cleanisept ist hervorragend geeignet zur Flächendesinfektion von abwaschbaren nicht porösen Flächen. Es ist besonders geeignet für Bereiche, in denen neben der Erfüllung hoher hygienischer Anforderungen eine Geruchsbelästigung vermieden werden muss. Das Präparat hat eine gute Materialverträglichkeit und ist auch für Acrylglas geeignet. Sonstige Gefahren: Gemäß Verordnung (EG) Nr. 1907/2006 (REACH) enthält dieses Produkt keine PBT / vPvB - Substanzen.10,94 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie können Internetnutzer Phishing-Angriffe erkennen und sich davor schützen?
Internetnutzer können Phishing-Angriffe erkennen, indem sie verdächtige E-Mails oder Links nicht öffnen und keine sensiblen Daten preisgeben. Sie sollten immer die URL überprüfen, bevor sie persönliche Informationen eingeben und Sicherheitssoftware auf dem neuesten Stand halten. Zudem ist es ratsam, regelmäßig Passwörter zu ändern und auf sichere Websites zu achten. **
-
Wie können Nutzer Phishing-Angriffe erkennen und sich davor schützen?
1. Seien Sie vorsichtig bei unerwarteten E-Mails oder Nachrichten, die nach persönlichen Informationen fragen. 2. Überprüfen Sie immer die URL der Website, bevor Sie persönliche Daten eingeben. 3. Halten Sie Ihre Software und Antivirenprogramme auf dem neuesten Stand, um sich vor Phishing-Angriffen zu schützen. **
-
Wie können Internetnutzer sich vor Phishing-Angriffen schützen? Was sind die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden?
Internetnutzer können sich vor Phishing-Angriffen schützen, indem sie misstrauisch gegenüber unbekannten E-Mails und Links sind, ihre Passwörter regelmäßig ändern und eine Antivirensoftware verwenden. Die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden, sind gefälschte E-Mails, gefälschte Websites und Social Engineering. **
-
Wie kann man Phishing-Webseiten von legitimen Webseiten unterscheiden? Welche Techniken können verwendet werden, um Phishing-Angriffe zu erkennen?
Phishing-Webseiten können oft an verdächtigen URLs, fehlenden Sicherheitszertifikaten und ungewöhnlichen Anfragen nach persönlichen Informationen erkannt werden. Man sollte auch auf Rechtschreibfehler, unerwartete E-Mails oder Nachrichten und unrealistische Angebote achten. Techniken wie die Überprüfung der URL, die Verwendung von Antivirensoftware und das Ignorieren von unerwünschten E-Mails können helfen, Phishing-Angriffe zu erkennen und zu vermeiden. **
Ähnliche Suchbegriffe für Phishing-Angriffe
-
Bode Bomix plus aldehydfreie Reinigung und Desinfektion 5 Liter KanisterBode Bomix plus aldehydfreie Reinigung und Desinfektion Bode Bomix plus ist ein aldehydfreies Desinfektionsmittel mit einer sehr hohen Materialverträglichkeit. Selbst empfindliche Medizinprodukte wie flexible Endoskope und Materialkombinationen mit Silikon und Latex können problemlos behandelt werden. Die spezielle Formulierung gewährleistet eine Verträglichkeit mit jedem anderen Wirkstoff, unabhängig davon, ob anschließend manuell oder maschinell aufbereitet wird. Die hervorragende Reinigungsleistung von Bomix plus löst selbst stark eiweißverschmutztes (z. B. mit Blut) chirurgisches Instrumentarium. Sein breites Wirkungsspektrum bietet einen sicheren Personalschutz bei der Aufbereitung. Bomix plus wirkt bakterizid, levurozid, begrenzt viruzid und wirksam gegenüber Rota- und Polyomaviren. Es ist aufgenommen in die aktuelle Desinfektionsmittelliste der VAH/DGHM und die IHO-Viruzidie-Liste. Einsatzbereiche Bode Bomix plus aldehydfreies Desinfektionsmittel - Zur reinigenden Desinfektion und Nassentsorgung von Instrumenten und Geräten - Zur manuellen, desinfizierenden Vorreinigung flexibler Endoskope - In der Endoskopie - In der Zentralsterilisation - Im operativen Bereich - In der Ambulanz - Auf der Station - In Diagnostik und Therapie - In Laboratorien und Blutbanken - In der Arztpraxis Wirkspektrum - bakterizid - levurozid - begrenzt viruzid - wirksam gegenüber Rota- und Polyomaviren Listung/Zertifikate - VAH/DGHM - CE-Kennzeichnung gemäß Medizinproduktegesetz (MPG) - IHO-Viruzidie-Liste Anwendung Bode Bomix plus aldehydfreies Desinfektionsmittel Tauchbadverfahren Instrumente und Geräte so weit wie möglich in Einzelteile zerlegen oder öffnen. Das Instrumentarium muss vollständig mit Bomix plus-Lösung bedeckt sein. Es dürfen keine Hohlräume oder Luftblasen bestehen. Die Einwirkzeit gem. VAH ist einzuhalten. Nach Entnahme das Instrumentarium gründlich unter fließendem Wasser abspülen. Die Lösung ist täglich zu erneuern. Für die Aufbereitung von hochwertigem Instrumentarium ist der Einsatz von VE-Wasser empfehlenswert. Ultraschallbad Bomix plus kann in allen Ultraschallbädern aus Edelstahl zum Einsatz gelangen. Dabei ist zu beachten, dass die Beschallungszeit gemäß den Angaben der Instrumentenhersteller (in der Regel 5 Minuten) eingehalten und die Lösung nicht erwärmt wird. Zur einwandfreien Desinfektion ist die Einwirkzeit gemäß VAH einzuhalten. Wässerungsphase Nach der Desinfektion muss eine ausreichende Wässerung erfolgen, um Produktreste von den Instrumenten zu entfernen. Zum Materialschutz hochwertiger Instrumentarien empfiehlt sich die Verwendung von keimfreiem, voll entsalztem Wasser, insbesondere dann, wenn anschließend eine Sterilisation durchgeführt wird. Unter ungünstigen Umständen können auch in Wasser von Trinkwasserqualität zu hohe Konzentrationen von Mineralstoffen (Salzen) vorliegen, die zur Bildung von Lochkorrosionen führen können. Leitungswasser bzw. unsteriles Aqua dest. sollten auf Grund der Rekontaminationsgefahr nicht verwendet werden. Sterilisation Vor der Sterilisation, z. B. mittels Autoklav, sind die Instrumente nach erfolgter Reinigung und Desinfektion gründlich zu wässern und zu trocknen. Der zur Sterilisation eingesetzte Dampf muss frei von Verunreinigungen sein. Um dies sicherzustellen, müssen die Empfehlungen der Norm an die Qualität des Kesselspeisewassers und des Kondensates erfüllt werden. Kompatibilität 1. Eine Kompatibilität mit aldehyd- und peressigsäurehaltigen Präparaten ist gegeben. Aus diesem Grunde können nach der Aufbereitung mit Bomix plus aldehydische und peressigsäurehaltige Produkte zum Einsatz gelangen. 2. Eine Kompatibilität mit den BODE X-Wipes zur reinigenden Desinfektion von Ultraschallköpfen, TEE-/Sonden etc. ist gewährleistet. Standzeiten Die angesetzte Lösung weist eine Standzeit von 1 Tag auf. Bei Verwendung der BODE X-Wipes beträgt die Standzeit 28 Tage. Vorreinigung flexibler Endoskope Bomix plus kann zur aldehydfreien, desinfizierenden, manuellen Grob- und Bürstenreinigung von Endoskopen eingesetzt werden. Entsprechend den Empfehlungen des Robert Koch-Instituts (RKI), muss eine Instrumentenaufbereitung mit viruziden Desinfektionsmitteln erfolgen, wenn keine nachgeschaltete Sterilisation möglich ist. Dafür empfehlen sich z. B. die aldehydischen, manuellen Desinfektionsmittel für thermolabile und -stabile Instrumente Korsolex extra, Korsolex FF und Korsolex basic. Bei anschließender maschineller Aufbereitung können Korsolex Endo- Cleaner und -Disinfectant zum Einsatz gelangen. Materialverträglichkeit Die breite Materialverträglichkeit von Bomix plus erstreckt sich auf Werkstoffe wie Glas, Keramik, Edelstahl, Buntmetall, Aluminium, Hartgummi und Hartplastik, Gummi (inkl. Latex und Silikon) sowie Kunststoffe (inkl. Polyacrylat und Polycarbonat). Inkl. flexibler Endoskope und TEE-Sonden. Eigenschaften Bode Bomix plus aldehydfreies Desinfektionsmittel - Hervorragende Reinigungskraft - Hohe Materialverträglichkeit auch bei flexiblen Endoskopen sowie Latex- und Silikon-Kombinationen - Angenehmer Geruch - Nach dem Gebrauch von Bomix plus ist eine Kompatibilität mit Produkten auf der Basis von Aldehyden und Peressigsäure bei für High-level-Desinfektion gegeben. Verpackungseinheiten - 1 Pack = 4 x 2 Liter Flaschen - 5 Liter Kanister101,57 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schroll, Stefan: Arbeits-, Umwelt- und GesundheitsschutzArbeits-, Umwelt- und Gesundheitsschutz , Mehr als 100 klausurtypische Aufgaben und Lösungen , Batteriemanagementsysteme (BMS) > Batterien, BMS & Brennstoffzellen , Auflage: 3., aktualisierte, Erscheinungsjahr: 20210716, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Titel der Reihe: Klausurentraining Weiterbildung - für Betriebswirte, Fachwirte, Fachkaufleute und Meister##, Autoren: Schroll, Stefan, Edition: NED, Auflage: 21003, Auflage/Ausgabe: 3., aktualisierte, Seitenzahl/Blattzahl: 188, Keyword: Industriemeister; Klausuraufgaben; Klausurentraining; Kiehl; Weiterbildung; Arbeitssicherheit; Arbeitsschutz; AUG; Gefahrstoffe; Lagerhaltung; Logistik; Prüfung; Umweltschutz, Fachschema: Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft, Fachkategorie: Unterricht und Didaktik: Berufsausbildung~Unterricht und Didaktik: Lehrbücher, Region: Deutschland, Bildungszweck: für die Berufsbildung~Für die Erwachsenenbildung: Zwischenstufen, Warengruppe: HC/Berufsschulbücher, Fachkategorie: Berufsausbildung, Thema: Verstehen, Text Sprache: ger, Sender’s product category: BUNDLE, Verlag: Kiehl Friedrich Verlag G, Verlag: Kiehl Friedrich Verlag G, Verlag: NWB Verlag GmbH & Co. KG, Blätteranzahl: 188 Blätter, Länge: 224, Breite: 157, Höhe: 12, Gewicht: 300, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Beinhaltet: B0000049352001 B0000049352002, Vorgänger EAN: 9783470100227 9783470100210, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigsten Methoden, mit denen man Phishing-Angriffe erkennen und vermeiden kann?
Die gängigsten Methoden zur Erkennung von Phishing-Angriffen sind das Überprüfen der Absenderadresse, das Prüfen von Links vor dem Klicken und das Überprüfen von verdächtigen Anfragen nach persönlichen Informationen. Um Phishing-Angriffe zu vermeiden, sollte man keine sensiblen Daten preisgeben, keine unerwünschten Anhänge öffnen und regelmäßig Software-Updates durchführen, um Sicherheitslücken zu schließen. Es ist auch ratsam, eine Antivirensoftware und eine Firewall zu verwenden, um sich vor Phishing-Angriffen zu schützen. **
-
Wie können Nutzer Phishing-Angriffe frühzeitig erkennen und sich vor betrügerischen E-Mails schützen?
1. Seien Sie skeptisch gegenüber E-Mails, die nach persönlichen Informationen fragen oder Druck ausüben. 2. Überprüfen Sie die Absenderadresse und Links in verdächtigen E-Mails sorgfältig. 3. Aktualisieren Sie regelmäßig Ihre Sicherheitssoftware und informieren Sie sich über aktuelle Phishing-Taktiken. **
-
Wie kann man Phishing-Angriffe erkennen und sich davor schützen? Welche Methoden und Techniken werden verwendet, um Phishing-Versuche rechtzeitig zu erkennen?
Phishing-Angriffe können anhand verdächtiger E-Mails, Links oder Anhänge erkannt werden. Man sollte immer auf die Absenderadresse, Grammatikfehler und ungewöhnliche Anfragen achten. Um sich zu schützen, sollte man niemals persönliche Daten preisgeben und regelmäßig Passwörter ändern. Techniken wie Anti-Phishing-Software, Zwei-Faktor-Authentifizierung und Schulungen für Mitarbeiter können helfen, Phishing-Versuche frühzeitig zu erkennen und zu verhindern. **
-
Wie kann die Sicherheit von Bestätigungslinks in E-Mails verbessert werden, um Phishing-Angriffe zu verhindern?
Die Sicherheit von Bestätigungslinks in E-Mails kann verbessert werden, indem Unternehmen ihre Mitarbeiter regelmäßig über Phishing-Angriffe schulen und sensibilisieren. Zudem sollten E-Mail-Anbieter und Unternehmen verstärkt auf die Implementierung von DMARC, SPF und DKIM setzen, um die Authentizität von E-Mails zu überprüfen. Die Verwendung von Multi-Faktor-Authentifizierung kann ebenfalls dazu beitragen, die Sicherheit von Bestätigungslinks zu erhöhen. Darüber hinaus sollten Empfänger von E-Mails immer skeptisch sein und verdächtige Links oder Anhänge nicht öffnen, sondern stattdessen den Absender über alternative Kommunikationswege kontaktieren, um die Echtheit der E-Mail zu überprüfen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.